ネットワーク
分散した認証を統合し、退職者アカウントを残さない運用にしたい
システムごとに認証が分散していると、退職者アカウントの残存、棚卸し漏れ、パスワード運用の負荷が侵入リスクにつながります。ジェイズ・テクノロジー(JST)は認証統合・多要素認証・ゼロトラストの設計に加え、有線/無線のネットワーク認証まで含めて設計します。
課題
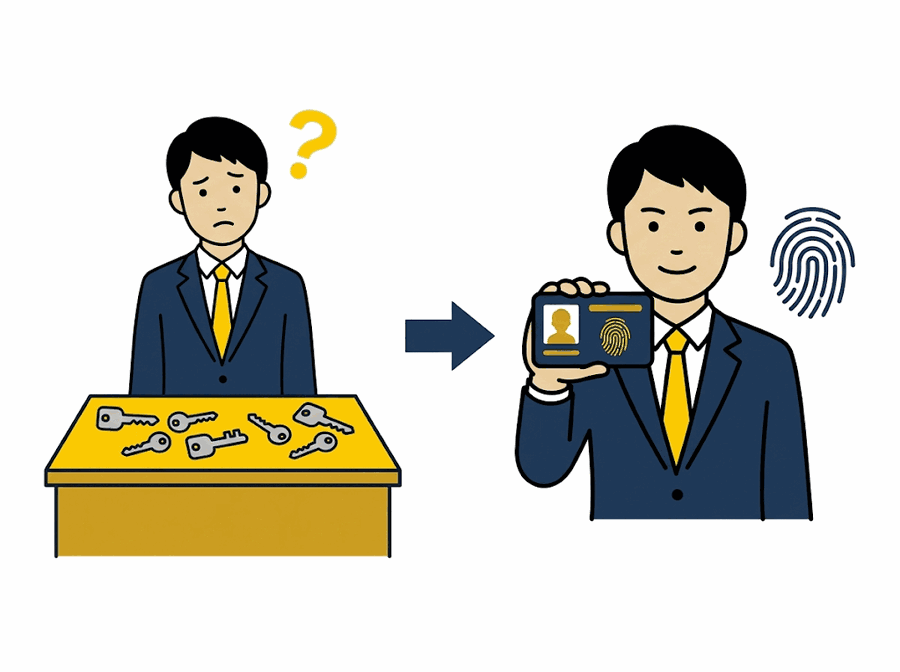
分散した認証と残存アカウントが、侵入経路になり得る
クラウドサービスの利用が増えるたびに、利用者のIDとパスワードはシステムの数だけ増え、認証は「守りの入口」として一段と重要になっています。分散した認証や、退職後も残ったアカウントは、侵入経路になり得ます。ID統合・多要素認証(MFA)を土台に、「誰が・どの端末で」を都度確認するゼロトラストの考え方へ移し、入口から利用権限を管理できる状態にすることが優先度の高い整備項目になっています。
- システムごとに分散した認証を、まとめて管理できるようにしたい。
- 退職者のアカウントを残さず、棚卸しを定期的に行える状態にしたい。
- パスワード中心の運用から、MFA・ゼロトラスト型へ移る計画を整理したい。
解決アプローチ
認証を統合し、ネットワークの入口から守る
認証の設計(ID統合・MFA・ゼロトラスト)と、社内ネットワークに接続するときの認証(有線/無線)を、同じチームが同じ方針で設計します。
ID統合・MFA
- 分散した認証をID基盤(IDaaS)に統合する
- 多要素認証(MFA)で認証強度を高め、パスワード依存を減らす
ゼロトラスト設計
- 「誰が・どの端末で」を都度確認する仕組みへ移行する
- 退職・異動時にアカウントを確実に無効化する運用を設計する
ネットワーク認証まで設計
- 有線/無線のネットワーク認証まで含めて設計する
- 入口から利用権限を管理できる状態にする
期待できる効果
認証をID基盤にまとめ、アカウントの棚卸しをしやすくする
- 分散していた認証がID基盤に統合され、アカウントの棚卸しがしやすくなる。
- 退職者アカウントの残存を防ぎ、侵入経路を減らせる。
- MFAにより、パスワードだけに依存しない認証強度を確保できる。
- 有線/無線のネットワーク認証まで一体で設計でき、入口から利用権限を管理できる。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。