ネットワークセキュリティ統合
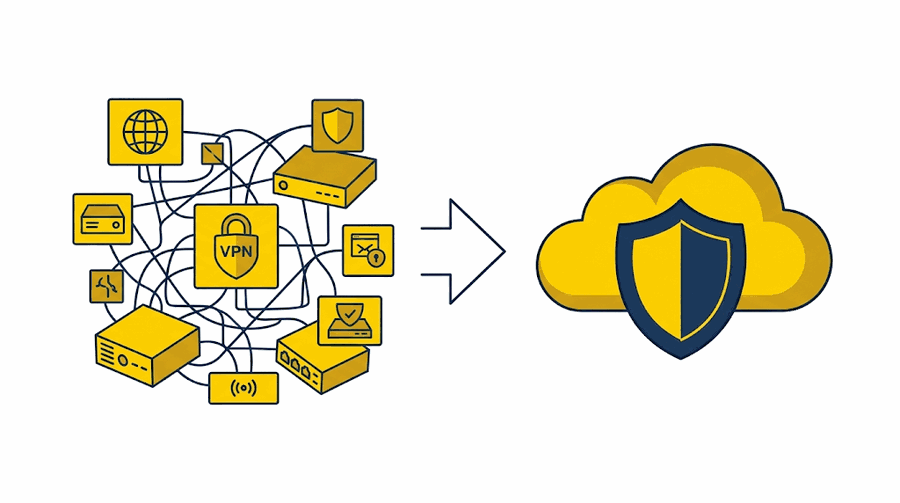
拠点・クラウド・リモートの接続と防御(SASE)を一体で設計します。拠点ごとに置いたVPN機器の役割をクラウド側の機能へ移し、修正プログラムを当てる機器の数を減らします。
- 提供範囲
- アセスメント 〜 設計 〜 構築
SASEとは
SASE(Secure Access Service Edge)
拠点・クラウド・リモートへの接続(SD-WANなどのネットワーク機能)と、脅威防御(SWG/CASB/FWaaS/ZTNAなどのセキュリティ機能)を、単一のクラウドサービスとして統合提供する考え方です。
SSE(Security Service Edge)との違い
SSEは、SASEからネットワーク機能(SD-WAN)を除いた、セキュリティ機能のみのサブセットです。ネットワークの刷新を伴わずセキュリティだけを強化したい場合はSSE、拠点・回線を含めて全体を最適化したい場合はSASEが選択肢になります。
境界型防御が構成として限界にきている
次のような状態でご相談をいただくことが多いサービスです。
拠点とリモート利用が増え、VPNと境界型防御が処理しきれない
拠点や利用者が増えるたびに機器と回線を足しており、性能と構成の両面で限界が近づいている状態です。
VPN機器の脆弱性対応が頻繁で、対応漏れが起きやすい
拠点ごとに機器があるため、修正プログラムの適用を全台に行き渡らせる作業が繰り返し発生します。
ネットワークとセキュリティの運用が分かれている
担当と委託先が分かれており、通信の問題なのか防御の問題なのかの切り分けに時間がかかります。
先送りした場合に起きること
VPN機器の脆弱性を突いた侵入の被害が報告されています。保守が終了した機器の場合は修正自体が提供されないため、対応の選択肢がさらに狭くなります。保守が終了した機器の更改は「ネットワーク機器のEOL更改・リプレース」で扱っています。また、境界の機器だけでは、内部に入られたあとの通信を見つけて止めにくくなります。拠点や利用者が増えるほど、あとから構成を変える工数は大きくなります。
現行構成の棚卸しから、運用への引き渡しまで
現行構成の棚卸し
拠点・クラウド・リモートの接続経路と、境界に置いている機器・機能を洗い出します。どの機器が何を担っているかを、廃止できるものとできないものに分けて整理します。
接続と防御の統合設計
ネットワークの接続とセキュリティの防御をクラウド側に寄せ、拠点ごとのVPN機器に依存しない構成に設計し直します。廃止できる機器と、残す機器を明示します。
構築と運用への引き渡し
拠点単位で段階的に切り替えます。切り替え後は、検知したときに誰が何をするかを手順として定め、運用に組み込みます。
体制と実績
ネットワークとセキュリティを同じ体制で設計できる
接続の設計(拠点間・リモートアクセス)と防御の設計を、別々のベンダーに分けずに進められるため、障害の切り分けのための問い合わせの往復を減らせます。
切り替えたあとの運用まで引き受けられる
構築後も、監視と障害の一次対応を24時間365日の運用として担当できます。
よくあるご質問
ネットワークセキュリティ統合のご検討にあたって、確認が必要になりやすい点をまとめました。
SASEとSSE、自社はどちらを選ぶべきですか?
拠点や回線構成の見直しを伴わず、セキュリティ機能だけ強化したい場合はSSE。拠点・回線を含めて全体最適したい場合はSASEが選択肢です。現行構成の棚卸し結果をもとにご提案します。
既存のVPN機器をすべて撤去する前提ですか?
段階移行が可能です。並行稼働期間を設け、対象拠点・利用者から順に切り替えていきます。
すべての通信をクラウド経由にすると遅くなりませんか?
通信経路の設計と対象トラフィックの切り分けで制御します。設計時に想定影響をお示しします。
ネットワークとセキュリティで社内の担当部署が分かれています。
それこそがSASE導入の典型的な障壁です。ジェイズ・テクノロジーは両方の設計を持つため、技術面だけでなく運用分界点の整理までご支援できます。
これまでの機器投資は無駄になりますか?
保守終了(EOL)のタイミングと重ねて計画すれば、更改予算を移行の原資に振り替えられます。ネットワーク機器のEOL更改・リプレースと併せてご検討ください。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。