認証統合・アカウント管理
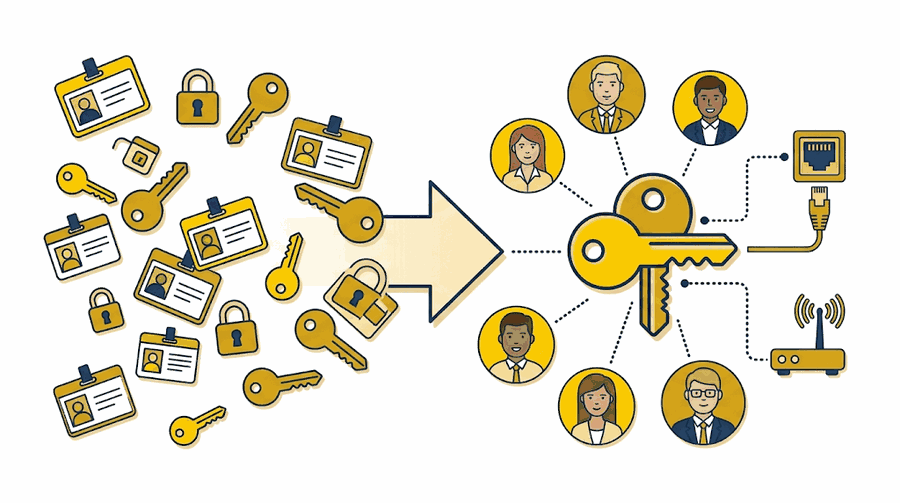
システムごとに分かれている認証を統合し、入退社に連動するアカウント管理の運用を設計します。クラウドのIDだけでなく、有線・無線のネットワークへの接続時の認証まで含めて整えます。
- 提供範囲
- 設計 〜 構築 〜 運用設計
アカウントの管理と本人確認が、システムごとにばらばらになっている
次のような状態でご相談をいただくことが多いサービスです。
認証がシステムごとに分かれ、IDとパスワードが増え続けている
利用するシステムごとに認証が独立していると、利用者はIDとパスワードを個別に持つことになり、管理する側も全体を見渡せません。
入退社や異動に、アカウントの操作が追いつかない
退職や異動のたびに複数のシステムで個別に停止・変更が必要になり、操作が漏れるとアクセス権が残ります。
パスワードだけの認証では、なりすましを防ぎきれない
パスワードだけに頼った認証は、使い回しや漏えいの影響を受けやすく、本人確認の手段としては十分ではありません。
先送りした場合に起きること
停止し忘れたアカウントは、退職・異動のあともアクセス権を持ったまま残ります。認証がシステムごとに分かれていると、どの利用者がどの権限を持っているかを一覧にできず、棚卸しにも時間がかかります。取引先からのセキュリティ評価では、アカウント管理の状況が確認の対象になります。評価への対応は「SCS評価制度への対応支援」で扱っています。
認証の棚卸しから、ネットワーク認証まで
ID・認証の棚卸し
どのシステムがどの認証を使い、誰がどの権限を持っているかを洗い出します。統合できるものと、個別に残すものを分けて整理します。
認証基盤への統合と多要素認証の導入
分散した認証を一つの基盤に集約し、パスワードに加えて別の要素で本人確認する多要素認証(MFA)を導入します。入退社に連動してアカウントを発行・停止できる運用に設計します。
有線・無線のネットワーク認証まで含めた設計
クラウドのIDだけでなく、社内ネットワークへの接続時の認証(有線・無線)まで同じ方針で設計します。接続する端末と利用者を、ネットワークの入り口で確認できるようにします。
体制と実績
クラウドのIDから、ネットワーク認証まで一体で設計できる
認証基盤(クラウドサービスのID)とネットワーク接続時の認証(有線・無線)を同じチームが設計するため、方針の食い違いや問い合わせ先の分散が起きません。
設計したあとの運用まで引き受けられる
アカウントの発行・停止の運用や、認証基盤の監視まで、構築して終わりにせず継続して担当できます。
よくあるご質問
認証統合・アカウント管理のご検討にあたって、確認が必要になりやすい点をまとめました。
今使っている認証基盤を活かせますか?
多くの場合、既存基盤を土台に統合を進められます。全面刷新ありきではなく、活かす範囲を先に確定させます。
全システムを一斉に統合するのは現実的ではありません。
利用者数・リスク・改修難易度で優先順位をつけ、段階的に寄せていく計画を作ります。
多要素認証を入れると現場から反発が出ないか心配です。
利用シーンごとに認証強度を変える設計(リスクベース)により、日常業務の手間を抑えられます。導入時の社内周知もご支援します。
入退社時の運用まで設計してもらえますか?
アカウントの発行・変更・削除の運用フローまで含めて設計します。退職者アカウントの残存は、この運用が未整備なことが原因です。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。