セキュリティ
脆弱性情報を整理し、対応優先度を判断できる運用にしたい
脆弱性・脅威情報が増え続ける中で、収集、整理、影響判断、対応優先度づけを手作業だけで回すのは難しくなっています。ジェイズ・テクノロジー(JST)は「AIでの収集・整理 → ITコンサルタントによるアセスメント → 実運用への定着」まで支援します。
課題
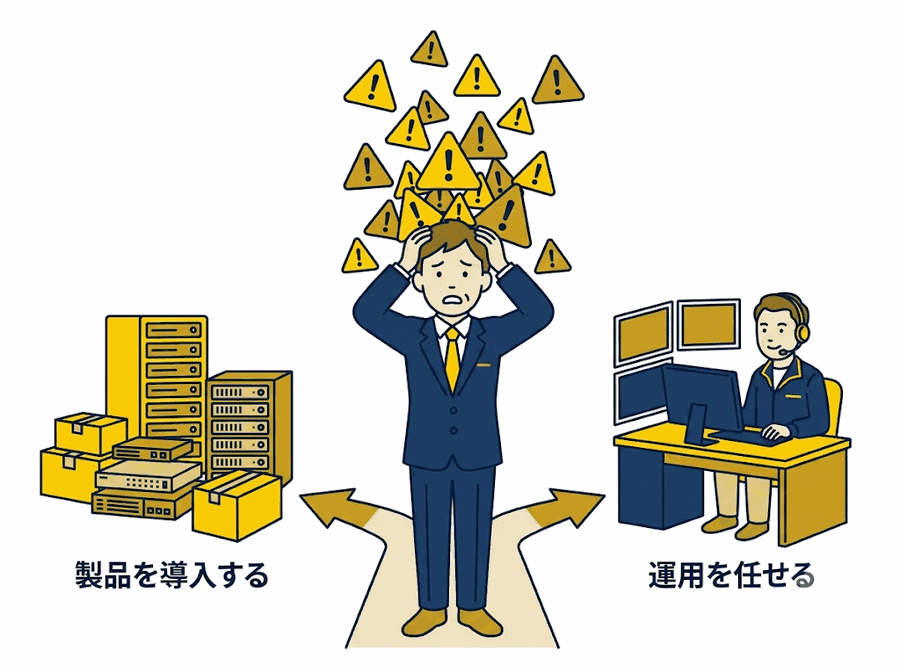
増え続ける脆弱性情報を、人手の収集・整理では処理しきれない
脆弱性情報は毎日積み上がります。情報システム部門の人手だけでは収集と整理を処理しきれず、どの脆弱性から対応すべきかの判断も属人化しがちです。高機能な専用ツールは有効ですが、費用面で導入判断に追加の検討が必要な場合もあります。一方で対応の猶予は短くなっており、経済産業省のSBOM導入手引(Ver2.0)では部品構成の把握を前提とした脆弱性管理が求められ始めました。人手だけで追跡する運用から、影響度に応じて優先度を付ける運用への移行が必要になっています。実際、CrowdStrikeの
- 42%悪用された脆弱性のうち公開前(ゼロデイ)に悪用された割合
- 29分侵入から拡大までの平均時間(ブレイクアウトタイム)
- 大量に出てくる脆弱性・脅威情報の収集と整理を、手作業に頼らずに進めたい。
- 影響度と対応期限を踏まえた優先順位づけを整理したい。
- 費用の大きい専用ツールに頼らずに、決裁の通る範囲で運用を組みたい。
- SBOM を前提とした脆弱性管理への備え方を決めたい。
解決アプローチ
収集→整理→アセスメント→運用まで、
AI・各種ツールで脆弱性・脅威情報を自動で収集・整理し、ITコンサルタントがリスクをアセスメントして運用改善案を立案、実運用への定着まで支援します。ツール導入だけでなく、運用設計まで扱う点がJSTの違いです。
AI・ツールで自動収集・整理
- AIと脆弱性管理ツールで、脆弱性・脅威情報を自動で収集する
- 製品・バージョンごとに情報を整理し、手作業の処理を減らす
ITコンサルタントによるアセスメント
- 収集した情報のリスクを評価し、影響度と対応期限を踏まえて優先度を付ける
- 優先度に基づく運用改善案を立案する
実運用への定着
- 改善案を実装し、継続的に回る運用として定着させる
- 定着後も運用状況を確認し、判断基準を見直す
期待できる効果
どの脆弱性から対応するかを、根拠を持って判断できる
- 脆弱性・脅威情報の収集・整理が自動化され、手作業の処理に費やしていた時間を減らせる。
- 影響度と対応期限を踏まえた優先順位づけができ、「どれから対応するか」を判断できるようになる。
- ITコンサルタントのアセスメントを通じて、改善案が実運用に定着する。
- 高機能な専用ツールの導入だけに頼らず、自社の体制に合わせた現実的な運用を組める。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。