脆弱性管理・優先度対応
脆弱性情報の収集と優先度の判断を、続けられる運用の仕組みとして設計します。製品を導入して整備する「製品導入型」と、ジェイズ・テクノロジーが運用を代行する「運用委託型」の2通りで提供します。収集・整理にはAIの支援も組み合わせます。
- 提供範囲
- 運用設計 〜 定着
数が多く、どれから直すか決められない
次のような状態でご相談をいただくことが多いサービスです。
脆弱性が毎日大量に出て、対応が追いつかない
公表される脆弱性の数が多く、収集と確認だけで手一杯になります。
どれから直すべきか、優先度を判断できない
影響度や悪用のされやすさをそろえて見られず、対応の順番を決められません。
製品を入れても、運用が回らず使われなくなる
ツールを導入しても、日々の収集・判断・対応を回す体制がないと定着しません。
先送りした場合に起きること
優先度をつけずに放置すると、影響の大きい脆弱性が大量の情報に埋もれます。攻撃者は公開済みの既知の脆弱性を狙うため、対応が遅れた脆弱性は、侵入口として悪用されるおそれがあります。
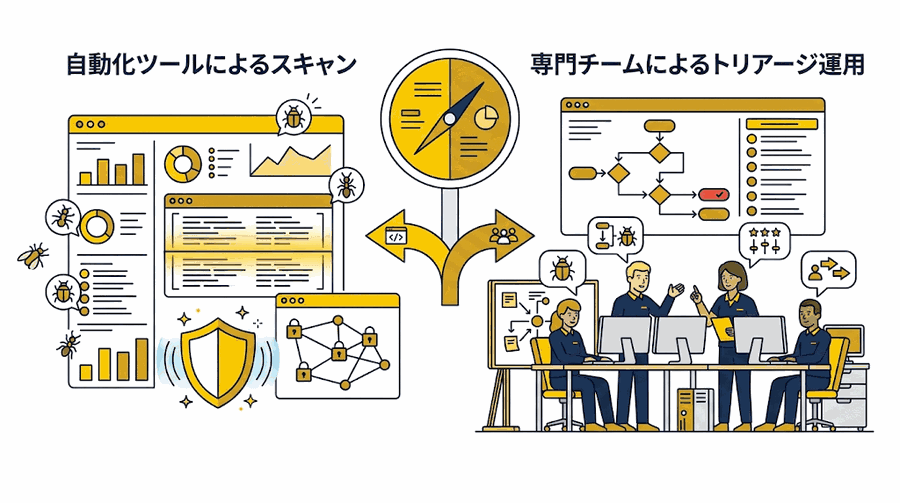
製品導入型と運用委託型で提供します
体制と、かけられる運用リソースに合わせて選べます。両方を組み合わせることもできます。
製品で可視化から管理までを整備する
脆弱性の収集・可視化・管理を、製品を軸に包括的に整備します。社内に運用体制がある場合に向いています。
収集から運用改善までを代行する
ジェイズ・テクノロジーの運用チームが、収集・整理・評価・運用改善までを代行します。運用リソースが足りない場合に向いています。
体制と実績
製品導入と運用のどちらも扱える
製品導入型と運用委託型のどちらも選べます。体制に合わせて方式を決められます。
収集・整理の手間をAIの活用で下げられる
脆弱性情報の収集と整理にAIの支援を組み合わせ、確認にかかる手間を減らします。
運用リソースがなくても続けられる形にできる
収集・判断・対応の運用をジェイズ・テクノロジーが引き受けられるため、担当者の増員なしでも続けられます。
よくあるご質問
脆弱性管理・優先度対応のご検討にあたって、確認が必要になりやすい点をまとめました。
製品導入型と運用委託型、どちらが向いていますか?
社内に運用要員を確保できるなら製品導入型、恒常的にリソースが不足しているなら運用委託型が適します。現状の体制をお伺いしたうえでご提案します。
製品は導入済みですが運用が回っていません。立て直しだけ頼めますか?
承っています。既存製品を活かしたまま、運用プロセスの設計と定着のみをご支援するケースは少なくありません。
対象範囲はどこまでですか?
社内システム、クラウド環境、外部公開資産のいずれも対象にできます。範囲を広げるほど工数が増えるため、優先度の高い領域から始めることを推奨しています。
「どれを直すか」は誰が決めるのですか?
判断基準(深刻度・悪用可能性・自社での影響範囲)を一緒に定義し、その基準に沿ってジェイズ・テクノロジーが優先度案をお出しします。最終判断はお客様側です。
どのくらいの頻度で対応が必要ですか?
情報の収集・整理は継続的に、対処は優先度に応じて計画的に、が基本です。すべてを即時対応する運用は現実的ではありません。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。