ネットワーク
拠点・リモート環境を前提に、VPNと境界型防御を見直したい
拠点の増加とリモートワークの定着により、従来のVPNと境界型防御だけでは運用・セキュリティの両面で負荷が高まります。ジェイズ・テクノロジー(JST)は Cato 等の SASE でネットワークとセキュリティを統合し、設計から導入・運用まで一体で提供します。
課題
拠点・リモートの増加に、VPNと境界型防御の運用が追いつかない
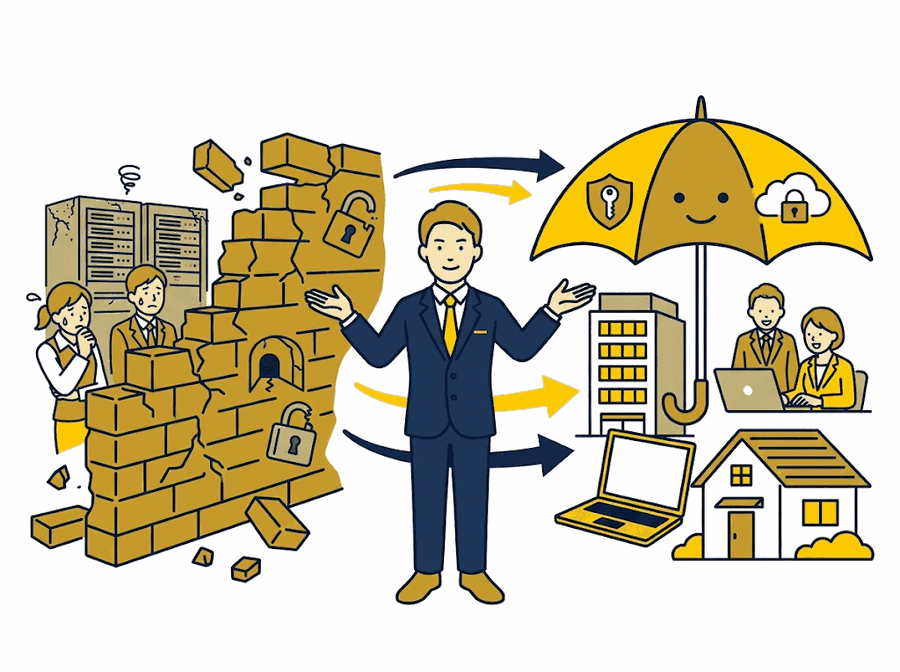
拠点が増え、リモートワークが定着すると、従来のVPNと境界型防御だけでは運用が複雑になります。クラウド利用が前提になったことで、社内・社外の境界で守る「境界型防御」は前提が崩れています。さらにネットワークとセキュリティが別々のベンダー・別々の運用になっている場合、障害時の切り分けやポリシー統制にも時間がかかります。SASE は、ネットワーク(接続)とセキュリティ(検査・制御)をクラウド上で1つに束ねる考え方です。拠点とリモートが混在する環境で、SASE を検討するご相談が増えています。
- 拠点・リモートワークが増えても回る形に、VPNや境界型防御の運用を見直したい。
- 分断されたネットワークとセキュリティの運用を、1つにまとめたい。
- 分散したベンダーをまとめ、問題の切り分けにかかる時間を短くしたい。
解決アプローチ
ネットワークとセキュリティを1つに統合(SASE)
Cato 等の SASE で、ネットワークとセキュリティを統合して提供します。ネットワークとセキュリティの設計・監視を同じ体制で担当するため、障害時の問い合わせ先が1か所になります。
現状把握・要件整理
- 拠点・リモート・クラウド利用の実態を確認する
- 通信経路・セキュリティ要件・費用を基準に構成を設計する
SASE 導入(Cato 等)
- ネットワークとセキュリティをクラウド上で1つに統合する
- 既存のVPN・境界機器からの段階的な移行を計画する
導入後の運用と窓口の一本化
- 導入後の監視・チューニングまで継続して対応する
- 障害時の切り分け・問い合わせ窓口を一本化する
期待できる効果
ネットワークとセキュリティの管理と問い合わせ先が1つになる
- ネットワークとセキュリティの管理がクラウド上で1つになり、運用の分断が解消される。
- 拠点・リモート・クラウド利用に同じポリシーを適用でき、統制の抜けを減らせる。
- ベンダーと問い合わせ先が集約され、障害時の切り分けにかかる時間を短くできる。
- 導入後の監視・チューニングまで一体で対応でき、運用体制を再設計しやすい。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。