拠点間・リモートアクセス基盤
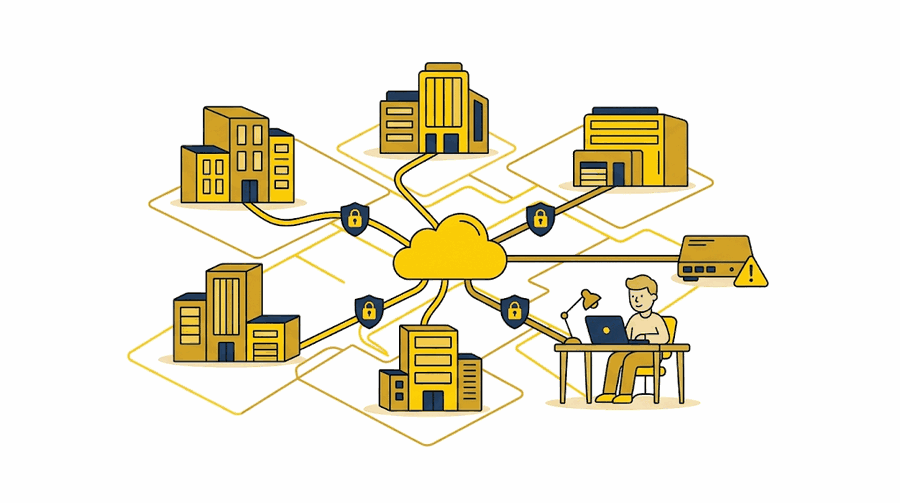
拠点の増減とリモートワークを前提に、拠点間接続とリモートアクセスの構成を見直し、再設計します。拡張のたびに機器と回線を継ぎ足してきた構成を、拠点が増えても、機器の設定と監視の窓口を拠点ごとに分けずに済む形に整理します。
- 提供範囲
- アセスメント 〜 設計 〜 構築
拠点とリモートの増加に、いまの構成が追いつかない
次のような状態でご相談をいただくことが多いサービスです。
拠点が増えるたびにVPNが処理しきれなくなる
拠点や利用者が増えるたびにVPN機器と回線を継ぎ足しており、性能と構成の両面で限界が近づいています。
リモートアクセスが遅く、接続が安定しない
社外からのアクセスが特定の時間帯に遅くなったり切れたりして、業務が中断することがあります。
拠点ごとに構成が異なり、管理が煩雑になっている
拠点ごとに機器や設定がそろっていないため、変更や障害対応のたびに構成を確認し直す必要があります。
VPN機器がEOL(保守終了)を迎える
利用中のVPN機器の保守終了が近づき、同じ構成のまま更改するか、接続の構成ごと見直すかの判断が必要です。
先送りした場合に起きること
拠点ごとに異なる構成のまま拡張を続けると、変更のたびに手戻りが発生し、運用の窓口も拠点ごとに分かれたままになります。拠点の入口ごとに機器を置いて守る構成は、機器の脆弱性対応が拠点の数だけ増え、その1台が侵入経路になりえます。入口の機器を減らす構成への見直しは「ネットワークセキュリティ統合」で扱っています。
現行構成の棚卸しから、統合した構成の構築まで
現行構成のアセスメント
拠点間の接続経路とリモートアクセスの方式、拠点ごとの機器と設定を洗い出します。継続して使えるものと、作り直すものに分けて整理します。
拠点間・リモートアクセスの統合設計
拠点が増減しても、機器の設定と監視の窓口を拠点ごとに分けずに済む構成に設計し直します。将来のネットワークセキュリティ統合(SASE)への発展も見据えて、拡張しやすい形にします。
構築と運用への引き渡し
設計に沿って段階的に構築し、拠点単位で切り替えます。切り替え後の構成と設定を文書化して引き継ぎます。
体制と実績
ネットワークとセキュリティの両面で設計できる
接続の設計と防御の設計を別々のベンダーに分けずに進められるため、障害の切り分けのための問い合わせの往復を減らせます。
ネットワークセキュリティ統合(SASE)への発展を見据えられる
いまの再設計を、将来のネットワークセキュリティ統合(SASE)に向けた構成として組めるため、後からの作り直しを小さくできます。
よくあるご質問
拠点間・リモートアクセス基盤のご検討にあたって、確認が必要になりやすい点をまとめました。
ネットワークセキュリティ統合(SASE)との違いは何ですか。どちらを選ぶべきですか?
本サービスは「つなぎ方(接続基盤)の再設計」、ネットワークセキュリティ統合(SASE)は「守り方(防御)の統合」です。拠点や回線の構成そのものに課題がある場合は接続基盤の再設計から、脆弱性対応や境界型防御の限界が主課題なら防御の統合から入るのが一般的です。
全拠点を一斉に切り替える必要がありますか?
ありません。既存構成と並行稼働させながら、拠点単位・部門単位で段階移行する設計が可能です。
既存VPN機器のEOLが先に来ます。順番はどうすべきですか?
EOLを「単なる買い替え」で消化すると、数年後に同じ検討をやり直すことになります。更改のタイミングを次期構成への移行機会として設計し直すご提案をしています。
拠点ごとに回線事業者がバラバラですが対応できますか?
対応可能です。回線の契約整理を含めて棚卸しし、統合できる部分と据え置く部分を仕分けます。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。