証明書ライフサイクル管理(CLM)
証明書更新作業ゼロへ。サーバ証明書の有効期限は、2029年に最大47日まで段階的に短くなることが決まっています。社内の証明書の棚卸しから、更新の自動化、手動で残る箇所の代行、24時間365日の期限監視までを扱います。
- 提供範囲
- 棚卸し 〜 自動化構築 〜 代行運用 〜 期限監視(24時間365日)
更新の頻度が上がり、手作業では回らなくなる
次のような状態でご相談をいただくことが多いサービスです。
どこに何の証明書があるか分からない
歴代の担当者がそれぞれ契約してきたため、社内のWebサイト・API・テスト環境・VPN機器などで、どんな証明書が使われているか全容を把握できていない状態です。Excelの台帳では更新漏れを防ぎきれず、期限切れでサイトにブラウザの警告が出たこともあります。
有効期限の短縮に、いまの運用では対応できない
証明書の有効期限は段階的に短くなり、年に何度も更新作業が必要になります。「年1回・手動で申請してインストールする」手順のままでは、兼任の情報システム担当では手が回りません。ACMEなどによる自動化は、技術的なハードルが高い状態です。
担当者に固定され、引き継ぎができない
前任者の退職で、認証局のアカウント情報・申請手順・サーバの操作方法が分からなくなっている状態です。クライアント証明書の配布・更新では全社からの問い合わせ対応に追われ、通常業務を圧迫します。
先送りした場合に起きること
証明書の更新漏れは、その時点でサービス停止につながります。復旧には時間と費用がかかり、影響範囲が広いほど損失も大きくなります。更新の頻度が上がるほど、手作業のままでは人的ミスと工数が増え続けます。
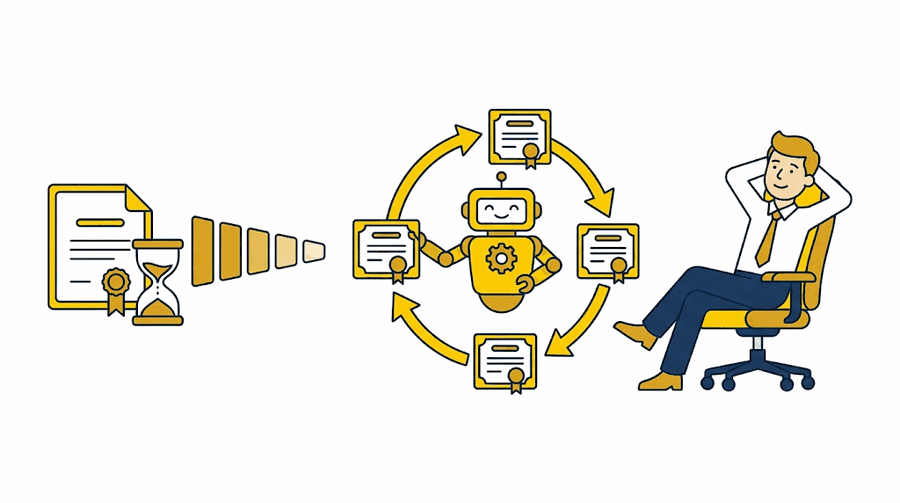
証明書の有効期限は「47日」へ段階的に短くなる
サーバ証明書の最大有効期間は段階的に短縮されます。2026年3月に1段階目が適用され、現在は最大200日です。更新の頻度は今後さらに上がるため、手作業での運用は続けにくくなります。
| 適用時期 | サーバ証明書の最大有効期間 | 状態 |
|---|---|---|
| 2026年3月15日より前 | 最大398日 | 適用終了 |
| 2026年3月15日以降 | 最大200日 | 適用中 |
| 2027年3月15日以降 | 最大100日 | 予定(次回) |
| 2029年3月15日以降 | 最大47日 | 予定 |
出典:CA/Bフォーラム 投票 SC-081v3(新しいタブで開きます)(2025年4月採択)。2026年8月2日時点の内容です。
更新のたびに手作業では回らなくなり、棚卸しされていない証明書ほど更新漏れの原因になります。まず社内にある証明書を一覧化するところから始めます。
棚卸しから、自動化・代行・期限監視まで
証明書の全数調査・棚卸し(インベントリ作成)
ネットワークスキャンと台帳化:ドメインやIPアドレスの範囲を調査し、稼働中のすべての証明書(サーバ証明書・クライアント証明書・中間証明書)を洗い出して、統合管理台帳を作成します。
危険度・期限の可視化:有効期限、認証レベル(DV/OV/EV)、暗号強度(耐量子暗号への対応状況など)を診断します。
更新作業の「自動化」環境の構築
自動更新パイプラインの構築:ACMEプロトコルやクラウドの証明書管理サービスを活用し、インフラ側で証明書が全自動で更新される仕組みを構築します。
有効期限短縮(47日化)への対応:自動化により、将来的に期限がどれだけ短くなっても手作業が発生しない状態にします。
手動更新が必要な証明書の申請・設置代行
企業認証(OV/EV)やオンプレミス機器への対応:自動化が難しいレガシーサーバやネットワーク機器、企業実在の確認が必要なOV/EV証明書は、専任エンジニアがCSR作成・認証局との連絡調整・夜間の入れ替え作業を代行します。
クライアント証明書の自動配布:MDM(端末管理ツール)と連携し、社員端末への配布・更新を無人化します。
24時間365日の期限監視とアラート通知
外部から通信状態を常時監視します。自動更新の失敗や証明書の不整合が起きた場合は運用チームが検知し、障害になる前に対処します。
体制と実績
可視化から自動化・運用まで一体で対応できる
棚卸しのあとも、自動化と日々の更新運用まで続けて担当できます。棚卸しをした担当がそのまま運用を受け持つため、証明書の一覧と実際の更新作業が食い違いにくくなります。
将来の暗号方式の移行にも備えられる
耐量子暗号(PQC)への移行が必要になった際も、証明書の切り替えを進めやすい形で整えます。
よくあるご質問
証明書ライフサイクル管理(CLM)のご検討にあたって、確認が必要になりやすい点をまとめました。
社内に証明書が何枚あるか把握できていませんが、相談できますか?
その状態からのご相談が大半です。ドメイン・IPアドレス範囲を調査し、稼働中の証明書を漏れなく洗い出す全数調査から始めます。
有効期限の短縮はいつから影響しますか?
CA/Bフォーラムの決定により、2026年3月15日以降は最大200日、2027年3月15日以降は最大100日、2029年3月15日以降は最大47日へと段階的に短縮されます。年1回・手動という前提の運用は成立しなくなります。
すべて自動化できますか?
自動化できる範囲はACME対応の環境が中心です。企業認証(OV/EV)やオンプレ機器など自動化が難しい部分は、申請・設置作業をジェイズ・テクノロジーが代行し、全体として「人が作業しない状態」に近づけます。
認証局を変更する必要がありますか?
必須ではありません。現行の認証局を維持したまま管理を統合する設計も可能です。
費用は証明書の枚数で決まりますか?
枚数に加え、自動化構築の範囲と代行運用・監視の有無で決まります。まずは棚卸しのみのご依頼も可能です。
現状構成と検討テーマの整理から、
商談前の情報収集、現状構成の整理、製品比較、概算相談まで、情報システム部門の検討段階に合わせて対応します。
内容を確認のうえ、必要に応じて担当者よりご連絡いたします。